Richmond Cyber Resilience Forum Autumn

RIMINI GRAND HOTEL 27 - 29 OTTOBRE 2026

La sicurezza informatica è sempre più al centro dell’attenzione, coinvolgendo individui e aziende. Per questo, siamo lieti di presentare l’edizione autunnale del Cyber Resilience Forum.

Un evento esclusivo che unisce formazione avanzata e opportunità di business, creando un punto di incontro tra domanda e offerta di soluzioni innovative. Qui, i CISO delle aziende italiane incontrano esperti del settore per scoprire tendenze e strategie di cyber security.

A chi è dedicato?


Delegate


I delegate (CISO, CIRO, CPO, IT manager, Security manager) potranno aggiornarsi e mettersi in gioco grazie a conferenze, workshop e seminari interattivi. Inoltre, potranno valutare in un ambiente riservato e professionale le offerte e i servizi più tecnologici, in termini di Cyber security.

Visualizza la lista

Lista Delegate 2026


3F FILIPPI SpA CIO –  A2A SpA Cyber Security Engineer – ABOCA SpA CIO – AC INVESTMENTS & RESEARCH CEO & Founder – ALTOFARE GROUP Infrastructure and Cybersecurity Manager – ANAS SpA Head of Cybersecurity – Responsabile IT Risk & Compliance – ARPA INDUSTRIALE Cyber Security Officer – ARST SpA IT Manager/CISO – ATS CITTA’ METROPOLITANA DI MILANO Dirigente Cybersecurity – BALTUR SpA ICT Manager –  BANCA DI ASTI Senior Security Engineer – BANIJAY ITALIA HOLDING Head of IT – BCUBE Information Security Manager – BOEING Cybersecurity Director – BORTOLO FASSA Information Security Manager – BSP PHARMACEUTICALS IT Director – CAVIT SCARL IT Manager – CAVIT SCARL IT Specialist – CASSA DEPOSITI E PRESTITI Cybersecurity Specialist – CDP SpA Security Senior Specialist – CNPR Area Gestione Sistemi Informativi – IT Manager – COLOROBBIA CONSULTING Srl Sistemi di sicurezza – COOPERATIVA SOCIALE QUADRIFOGLIO CISO – COSTA CROCIERE SpA Former IT Director – DHL Supply Chain (Italy) SpA Security Specialist – DR.MAX Head of Infrastructure & Cybersecurity – DUPLOMATIC MS SpA Global CIO & Global R&D – E-PHARMA TRENTO SpA IT Manager – FHP GROUP CTO – FABRICK ICT Governance & Vendor Management Professional – FACILE.IT SpA Group IT Security Manager – ICT Operation manager – FONDAZIONE MILANO CORTINA Cybersecurity Operation Manager – FORLI AIRPORT ITALIA IT Technical Officer – FORLI AIRPORT ITALY Srl IT & Cyber Security Manager – FS SECURITY Head of Cyber Security Solutions & Operations – KASTAMONU ITALIA SpA IT Manager – GOLFERA IN LAVEZZOLA IT MAnager – GRUPPO RAM Head of IT RAM Group – HALEON ITALIA Srl Digital & Tech Senio Partner – ISAAC Srl ICT Coordinator – ITALO  SpA Security Infrastructure Analyst – LATTERIA SORESINA Direttore Tecnico – LIFENET HEALTHCARE CIO – LUXEXPERIENCE Head of Cyber Security – MANUFACTURES DE MODE IT Manager – Responsabile Infrastrutture e Reti IT – MARAZZATO SOLUZIONI AMBIENTALI IT Manager – METERSIT Srl Information Security System Manager – MIROGLIO SpA CISO – MOBILITA’ DI MARCA ICT – Coordinatore Sistemi, Reti e Infrastrutture – MOZARC MEDICAL Srl SR It manager – NEODECORTECH SpA Infrastructure & Cybersecurity Engineer  – NOVO NORDISK IT Security coordinator – NTV SpA Security Infrastructure Analyst – ORVA SpA ICT Infrastructure & CyberSecurity Manager2  – PAC2000A SOCIETA’ COPERATIVA – IT Security Manager PHARMA QUALITY EUROPE Srl IT & Security Director – PLENITUDE ON THE ROAD ICT Security Operation – PQE Srl Principal Consultant – RAY WAY SpA Head of SOC & OSS Management – R.F CELADA SpA System Administrator / Cybersecurity Engineer  – SARA ASSICURAZIONI SpA Direttore ICT Architectures and Operations- SCHNELL SpA Responsabile IT – SEBIA ITALIA IT Director – SITAEL SpA IT Manager – GRC CyberSecurity Manager – S.I.VER. SpA CIO/CISO – SYSTEM LOGISTICS LISO – SOLENIS Global Head of TPRM – SORGENIA ICT renewable specialist – SPINERGY Srl Purchasing manager – TARROS SpA Responsabile IT – SIT SpA OT & Cybersecurity Specialist – TECHFEM ICT Manager – ICT Engineer – TORREFATTORI ASSOCIATI SpA Head of Information System – UNICREDIT VP, Group Security Validation, Controls and Models – UNOENERGY SpA CISO – VALENTINO SpA Enterprise Architecture Manager  – VEHICLE SERVICE GROUP ITALY SpA IT Director – WIDE GROUP CISO

Vai ai Delegate 2025

Exhibitor


Gli exhibitor avranno la possibilità di accreditarsi in modo efficace agli occhi dei decision maker di grande aziende italiane. Proponendo il loro ampio range di soluzioni personalizzate, atte a potenziare la Cyber security di ogni azienda.

Opening Keynote

Roberta Bruzzone


Psicologa Forense, Criminologa Investigativa

Roberta Bruzzone

Psicologa Forense, Criminologa Investigativa ed esperta in Criminalistica applicaca all’analisi della scena del crimine – Docente di Criminologia, Psicologia Investigativa e Scienze Forensi presso l’Università LUM Jean Monnet di Bari, svolge da anni attività di docenza sulle forme criminali emergenti con particolare riferimento ad i rischi che si corrono online. Svolge da molti anni attività di consulente tecnico nell’ambito di procedimenti penali, civili e minorili ed è esperta nelle tecniche di analisi e ricostruzione criminodinamica della scena del crimine, analisi di casi di omicidio “a pista fredda”, tecniche di accertamento di sospetto abuso sui minori, valutazione dell’attendibilità testimoniale e tecniche di interrogatorio. Ha maturato numerose esperienze formative e lavorative sia in Italia che all’estero e si è occupata di molti tra i principali delitti avvenuti in Italia tra cui segnaliamo la strage di Erba, il delitto di Pamela Mastropietro, il delitto di Sarah Scazzi ed il delitto di Melania Rea. È presidente dell’Accademia Internazionale delle Scienze Forensi (AISF – www.accademiascienzeforensi.it) e docente accreditato presso gli istituti di formazione della Polizia di Stato dell’Arma e dei Carabinieri. È presidente onorario dell’Associazione “La caramella buona ONLUS” che si occupa di sostenere le vittime di pedofilia. Svolge inoltre attività di docenza specialistica in numerosi master e corsi di perfezionamento universitari in tema di Criminologia Investigativa e Scienze Forensi.

Oltre il codice: il potere della mente umana nella cybersecurity

In “Oltre il Codice” mettiamo a nudo il vero cuore della cybersecurity: la mente umana.
Perché dietro ogni attacco c’è sempre qualcuno che manipola, inganna, condiziona.
Analizziamo i meccanismi psicologici che rendono possibile violare sistemi, identità e informazioni, e come riconoscere – e neutralizzare – le tecniche di ingegneria sociale che puntano dritto alle nostre vulnerabilità.

Industry Insights

  • Ciò che l’organizzazione insegna senza dirlo. Fattore umano e cultura organizzativa nella cybersecurity

    Un contributo dagli studi sul fattore umano nelle industrie ad alto rischio

    Regole che si scontrano con i tempi del lavoro reale, errori e sospetti che non vengono segnalati, priorità trasmesse dai responsabili con l'esempio più che con le policy: molte violazioni della sicurezza non nascono da...
    Marco De Angelis

    Professore Associato in Psicologia del lavoro e delle organizzazioni, Dipartimento di Psicologia, Università di Bologna "Alma Mater Studiorum"

    Marco De Angelis

    Professore Associato in Psicologia del lavoro e delle organizzazioni, Dipartimento di Psicologia, Università di Bologna "Alma Mater Studiorum"

    Regole che si scontrano con i tempi del lavoro reale, errori e sospetti che non vengono segnalati, priorità trasmesse dai responsabili con l’esempio più che con le policy: molte violazioni della sicurezza non nascono da ciò che le persone non sanno, ma da ciò che l’organizzazione, senza dirlo, chiede loro di fare. È una lezione che settori ad alto rischio come aviazione, sanità ed energia hanno appreso nel tempo, e che la ricerca sul fattore umano e sulla sicurezza organizzativa rende oggi utile anche per la cybersecurity.
    L’intervento propone di leggere ciò che le persone fanno ogni giorno con dati e sistemi aziendali come il riflesso della cultura implicita dell’organizzazione. Particolare attenzione sarà dedicata al CISO come figura che orienta la cultura della sicurezza e ne fa una responsabilità condivisa con HR, management e vertici aziendali, e all’uso quotidiano dell’intelligenza artificiale, dove il confine tra strumenti personali e dati aziendali è sempre più sottile.
    La sessione offrirà chiavi di lettura per riconoscere queste dinamiche nella propria organizzazione e indicazioni concrete, applicabili dal giorno dopo, per fare delle persone il primo livello di difesa.

    Marco De Angelis

    Marco De Angelis è professore associato di Psicologia del lavoro e delle organizzazioni all’Università di Bologna. Si occupa di fattore umano, digitalizzazione e interazione uomo-macchina nei contesti di lavoro, e coordina e partecipa a progetti di ricerca europei e nazionali su questi temi.

  • Cyber Resilience misurabile: dalla risposta agli incidenti alla resilienza estesa della Supply Chain

    Dalla gestione degli incidenti alla resilienza dell'ecosistema: un approccio misurabile alla Cyber Resilience

    Per molto tempo abbiamo trattato la cybersecurity come la capacità di prevenire un attacco. Poi, con l’aumento degli incidenti, abbiamo spostato l’attenzione sulla capacità di rispondere: avere un SOC, un piano di incident response, procedure...
    Alessandra Fiorani

    Cyber Security Specialist, Cassa Depositi e Prestiti

    Emanuela Grattarola

    Cyber Security Specialist, Cassa Depositi e Prestiti

    Alessandra Fiorani

    Cyber Security Specialist, Cassa Depositi e Prestiti

    Emanuela Grattarola

    Cyber Security Specialist, Cassa Depositi e Prestiti

    Per molto tempo abbiamo trattato la cybersecurity come la capacità di prevenire un attacco. Poi, con l’aumento degli incidenti, abbiamo spostato l’attenzione sulla capacità di rispondere: avere un SOC, un piano di incident response, procedure di escalation, playbook, contatti di emergenza, strumenti di detection e capacità di containment. Tutto questo resta fondamentale. Ma oggi non è più sufficiente. Le organizzazioni non vengono valutate solo sulla capacità di accorgersi di un attacco o di aprire correttamente un ticket di crisi: vengono valutate sulla capacità di continuare a erogare servizi critici, di preservare la fiducia degli stakeholder, di recuperare entro tempi accettabili e di dimostrare, anche a posteriori, che la resilienza era stata pianificata, testata e misurata.
    Da qui nasce il tema della misurabilità. La cyber resilience non può rimanere una dichiarazione di principio. Deve diventare una capacità osservabile, testabile e confrontabile nel tempo.

    Alessandra Fiorani

    Alessandra Fiorani è una security expert all’interno della struttura Group Security, Cyber Fraud & Intelligence del Gruppo CDP, dove gestisce le analisi di sicurezza e di fraud management, con attenzione al monitoraggio dei fraud scenario e alla sensibilizzazione sui rischi che riguardano la sicurezza e il cyberfraud management.

    Emanuela Grattarola

    Esperta di sicurezza, intelligence e analisi del rischio, sono specializzata nella definizione di processi e strategie di Supply Chain Security e Cyber Resilience applicate a ecosistemi societari complessi ed integrate con i principali requisiti normativi nazionali ed europei.

  • NIS2: Da Normativa a Responsabilità Operativa

    Cosa cambia davvero per IT e CISO: Governance, Rischio e Accountability

    La direttiva NIS2 segna un cambio di paradigma nella gestione della cybersecurity: da tema tecnico a responsabilità organizzativa e di governance.L’intervento analizza gli impatti concreti per direttori IT e CISO, evidenziando come gli obblighi normativi...
    Jacopo Liguori

    Partner | Head of Italian IP, Technology & Privacy team, WITHERS SOCIETA' TRA AVVOCATI SRL
    Jacopo Liguori

    Partner | Head of Italian IP, Technology & Privacy team, WITHERS SOCIETA' TRA AVVOCATI SRL
    La direttiva NIS2 segna un cambio di paradigma nella gestione della cybersecurity: da tema tecnico a responsabilità organizzativa e di governance.
    L’intervento analizza gli impatti concreti per direttori IT e CISO, evidenziando come gli obblighi normativi si traducano in scelte operative, processi e accountability condivisa con il management.
    Partendo dai principali requisiti — risk management, gestione degli incidenti, sicurezza della supply chain e continuità operativa — verranno messi in luce i punti più critici nella pratica e gli errori più frequenti, con un focus particolare sulla capacità di dimostrare la conformità (“defendability”) più che sulla ricerca di una sicurezza perfetta.
    L’obiettivo è offrire una chiave di lettura pragmatica della NIS2: non come esercizio di compliance, ma come leva per strutturare un modello sostenibile di cyber resilience e governo del rischio.

    Jacopo Liguori

    Partner e responsabile del team italiano IP, Technology & Privacy di Withers. Affianca imprese e gruppi internazionali nei percorsi di gestione del rischio digitale, cybersecurity e data governance, con particolare attenzione ai profili di compliance normativa e di responsabilità di governance.
    Supporta il management e le funzioni IT e sicurezza nella traduzione dei requisiti regolatori (tra cui NIS2 e normativa privacy) in modelli organizzativi sostenibili, processi di controllo e meccanismi di accountability.
    Svolge incarichi di Data Protection Officer per primarie aziende e assiste i clienti nella gestione di incidenti cyber e nella strutturazione di programmi di cyber resilience.
    È relatore abituale su temi di cybersecurity regulation, governance dell’AI, privacy e gestione del rischio tecnologico.

    Vendor Spotlight

    • Human in the loop: quando l’AI corre più veloce di noi

      Decidere prima per non inseguire dopo

      L'intelligenza artificiale sta cambiando la sicurezza più in fretta di quanto riusciamo a governarla. Gli attaccanti già la usano per trovare e sfruttare le vulnerabilità in tempi molto più brevi di prima, mentre molte aziende...
      Leonardo Preti

      Group CISO, BV TECH

      Mauro De Maria

      Head of Sales & Marketing BU Cyber, BV TECH

      Leonardo Preti

      Group CISO, BV TECH

      Mauro De Maria

      Head of Sales & Marketing BU Cyber, BV TECH

      L’intelligenza artificiale sta cambiando la sicurezza più in fretta di quanto riusciamo a governarla. Gli attaccanti già la usano per trovare e sfruttare le vulnerabilità in tempi molto più brevi di prima, mentre molte aziende sono ancora divise tra entusiasmo e incertezza.
      L’intervento parte da una domanda semplice: siamo davvero pronti? Attraverso alcune domande da porsi subito, i rischi più importanti e le prime azioni da avviare, vedremo cosa cambia per chi difende quando gli attacchi diventano più rapidi. Senza allarmismi, con un approccio pratico che guarda a regole, processi e persone.
      Il filo conduttore è il valore delle persone. Se la risposta deve arrivare alla velocità delle macchine, il controllo umano non sparisce: si sposta prima, nelle regole che diamo agli strumenti di AI e nelle decisioni da prendere a mente fredda, prima che serva.
      TAKE AWAY
      – spunti concreti per ragionare sui rischi AI e come mitigarli
      – alcune domande pratiche per capire quanto è pronta la propria azienda
      – un modo semplice per scegliere su quali priorità concentrarsi oggi

      Leonardo Preti

      Leonardo Preti è Group CISO di BV Tech. Da oltre 10 anni si occupa di cybersecurity, con ruoli di Security Manager in contesti tech e startup. È cofondatore di ASSOCISO e segretario di CSA Italy. Ingegnere informatico del Politecnico di Milano, unisce certificazioni tecniche (CEH, eJPT) e di governance (ISO 27001 e ISO 22301 Lead Auditor).

      Mauro De Maria

      Mauro De Maria – Dopo oltre 25 anni nel mondo Telco, ora Head of Sales & Marketing della BU Cyber di BV Tech. Credo fortemente nel lavoro di squadra cercando di contaminare colleghi e Clienti verso i nuovi scenari tecnologici, al fine di connettere le persone con idee, idee con competenze, competenze con tecnologie nel settore industriale di riferimento, nel modo più sicuro possibile.

    • Dalla security by design alla AI governance: proteggere i dati nell’era delle minacce autonome

      Cosa succede quando un agente AI compromette un’identità aziendale alle 3 di notte? E quando un dipendente, in buona fede, carica il piano industriale su un assistente AI generativo pubblico?Da un lato, gli attaccanti usano...
      Ciro Stingo

      Sales Account - North West, ReeVo S.p.A.

      Matteo Zappa

      Sales Account Large Enterprise, ReeVo S.p.A.

      Ciro Stingo

      Sales Account - North West, ReeVo S.p.A.

      Matteo Zappa

      Sales Account Large Enterprise, ReeVo S.p.A.

      Cosa succede quando un agente AI compromette un’identità aziendale alle 3 di notte? E quando un dipendente, in buona fede, carica il piano industriale su un assistente AI generativo pubblico?
      Da un lato, gli attaccanti usano l’AI per comprimere il tempo tra intrusione ed esfiltrazione da giorni a poche ore. Dall’altro, la Shadow AI porta dati critici fuori dal perimetro aziendale, senza visibilità né controllo. Con NIS2, DORA e AI Act, regolatori e auditor non si accontentano più della fiducia contrattuale verso fornitori opachi: chiedono evidenze verificabili.
      Partendo dall’esperienza di ReeVo, provider europeo che integra cloud, infrastruttura e cybersecurity, l’intervento mostrerà come passare da una sicurezza frammentata e reattiva a una governance continua e misurabile: dove risiedono i dati, chi può accedervi, come si rileva e si contiene un attacco AI-driven in tempi compatibili con il business.

      Ciro Stingo

      Ciro Stingo, Sales Account in ReeVo Cloud & Cyber Security. Forte di un background tecnico consolidato e di un’esperienza pluriennale nel settore, supporta le realtà Enterprise e Mid-Market nello sviluppo di progetti complessi di Cyber Resilience. È specializzato nella convergenza tra strategie preventive e architetture difensive, supportando le organizzazioni nella salvaguardia della continuità operativa e delle infrastrutture mission-critical.

      Matteo Zappa

      Matteo Zappa, professionista con esperienza consolidata nel mondo IT per il segmento Enterprise, specializzato in cybersecurity, Cloud e soluzioni cloud native. Affianco grandi organizzazioni nei loro percorsi di trasformazione digitale, traducendo esigenze di business complesse in progetti tecnologici sicuri, scalabili e ad alto valore. Per vocazione, costruisco relazioni di fiducia di lungo periodo con C-level e team tecnici, lavorando in sinergia con partner e vendor per accelerare l’adozione di architetture moderne. Il mio obiettivo è trasformare l’innovazione in risultati concreti e misurabili per i clienti.

    • Dati affidabili per un’AI affidabile: Keepit e l’AI Truth Cloud

      Perché l’adozione dell’AI parte da dati protetti, completi e indipendenti

      L’AI e gli agenti entrano nei processi decisionali, e la qualità delle decisioni dipende da una sola cosa: la qualità dei dati su cui si basano.Ma cosa succede se quei dati vengono persi, corrotti o...
      Luca Maiocchi

      Country Manager Italy, Keepit

      Andrea Calamata

      Senior Solution Engineer, Keepit

      Luca Maiocchi

      Country Manager Italy, Keepit

      Andrea Calamata

      Senior Solution Engineer, Keepit

      L’AI e gli agenti entrano nei processi decisionali, e la qualità delle decisioni dipende da una sola cosa: la qualità dei dati su cui si basano.
      Ma cosa succede se quei dati vengono persi, corrotti o alterati per errore?
      In questa sessione presentiamo Keepit, la piattaforma di data protection per workload SaaS come Microsoft 365, Google WS, Salesforce, Entra ID e molti altri
      Keepit offre una copia ridondata, indipendente e immutabile dei dati, segregata rispetto all’ambiente di produzione, sempre disponibile per il recupero immediato.
      Da questa base nasce l’AI Truth Cloud, la nostra visione per accompagnare le organizzazioni nell’adozione dell’AI: un fondamento affidabile di dati veri, completi e protetti su cui costruire fiducia nelle decisioni guidate dall’AI.
      Un’occasione per chi sta portando l’AI in azienda e vuole farlo partendo da basi solide.

      Luca Maiocchi

      Sono entrato a far parte del team Southern Europe di Keepit a ad Aprile del 2025, come Country Manager per l’Italia, con il compito di introdurre e sviluppare Keepit in questo paese.
      Oltre 35 di esperienza in ruoli manageriali sia in ambito tecnico / pre-vendita che, negli ultimi 20 anni, in ambito commerciale come Sales Leader e Country Manager. Ho lavorato per diverse multinazionali in ambito IT e Cybersecurity come 3Com, TippingPoint, BlueCat e nel 2017 ho introdotto e costruito il team Proofpoint per oltre 7 anni prima di passare a Keepit.

      Andrea Calamata

      Senior Solutions Engineer con oltre 15 anni di esperienza in data protection enterprise, soluzioni cloud e cyber resilience. Ho ricoperto ruoli di Solutions Architect e Data Protection Specialist presso Commvault e Dell Technologies, progettando architetture scalabili e resilienti per ambienti complessi. Dal 2026 sono Solution Engineer presso Keepit, piattaforma di data protection SaaS unica nel suo genere nel garantire immutabilità e sovranità digitale europea. Sviluppo POCs, supportiamo RFPs e conduco demo live in cui dimostro come Keepit garantisce con controllo totale dei propri dati in UE, senza alcuna dipendenza dagli hyperscaler. Aiuto i CISO italiani a trasformare i dati da vulnerabilità ad asset strategici inattaccabili. La mia missione: cyber resilience pratica per il 2026.

    • Resilienza aziendale: dalla difesa alla continuità operativa

      La vera cyber resilience non consiste nel riuscire a fermare ogni attacco, ma nel mantenere l’azienda operativa quando l’attacco arriva. La domanda quindi cambia: non più “possiamo evitare l’incidente?”, ma “quanto rapidamente possiamo contenerlo e...
      Francesco Dibartolo

      Director Sales EMEA · N-able, N-able

      Francesco Dibartolo

      Director Sales EMEA · N-able, N-able

      La vera cyber resilience non consiste nel riuscire a fermare ogni attacco, ma nel mantenere l’azienda operativa quando l’attacco arriva. La domanda quindi cambia: non più “possiamo evitare l’incidente?”, ma “quanto rapidamente possiamo contenerlo e tornare operativi?”.
      L’intervento analizzerà come la frammentazione tra endpoint, security e protezione dei dati possa rallentare rilevamento, decisioni e recovery, mostrando perché la resilienza richieda una strategia end-to-end: prima, durante e dopo l’attacco. Attraverso dati, casi reali e il ruolo crescente dell’AI nelle operations IT e Security, verranno affrontati prevenzione, contenimento e capacità di ripristino, mantenendo il controllo umano al centro.
      I partecipanti porteranno con sé alcuni key learnings concreti: identificare i servizi che non possono fermarsi, ridurre la superficie di attacco, utilizzare l’AI per accelerare detection e response e, soprattutto, dimostrare la capacità di recovery attraverso test reali. L’obiettivo è uscire dall’aula con tre domande concrete da portare subito alla propria leadership per valutare il reale livello di resilienza dell’organizzazione.

      Francesco Dibartolo

      Da oltre 20 anni lavoro nell’IT e nel canale, oggi come Director Sales EMEA di N-able. Mi appassionano tecnologia, cybersecurity e relazioni professionali. Credo nella collaborazione, nell’ascolto e nell’innovazione quando riesce a trasformarsi in valore concreto per le aziende.

    • Mythos e Daybreak: cosa chiede il CDA e cosa fare davvero al riguardo

      Claude Mythos e OpenAI Daybreak hanno cambiato da un giorno all'altro le regole del gioco su scoperta e sfruttamento delle vulnerabilità — e i consigli di amministrazione se ne sono accorti prima della maggior parte...
      Pietro Aiolfi

      Pre-sales Engineer, Zero Networks

      Pietro Aiolfi

      Pre-sales Engineer, Zero Networks

      Claude Mythos e OpenAI Daybreak hanno cambiato da un giorno all’altro le regole del gioco su scoperta e sfruttamento delle vulnerabilità — e i consigli di amministrazione se ne sono accorti prima della maggior parte dei team di sicurezza. Ora i CISO si trovano a gestire nuovi mandati del consiglio, richieste non previste a budget e una domanda urgente: cosa facciamo davvero?
      Superare in velocità gli attacchi guidati dall’IA è una gara che nessuno può vincere. La risposta? Rendere la velocità irrilevante. Quando il movimento laterale è bloccato per impostazione predefinita, non importa quanto velocemente un aggressore trovi una vulnerabilità o quanto rapidamente il vostro team riesca a correggerla. La violazione viene contenuta prima che possa trasformarsi in una crisi.
      In questa presentazione, Zero Networks affronterà:
      • Cosa sono Mythos e Daybreak e perché il contenimento — non la velocità — è l’unica risposta che potete dare al vostro consiglio di amministrazione
      • Metriche: raggio d’impatto, tempo medio di contenimento e ambito del movimento laterale — i numeri che dimostrano che la vostra architettura è pronta
      • Come deve essere strutturata la vostra rete per rimanere resiliente

      Pietro Aiolfi

      Pietro Aiolfi è un presales engineer e manager con oltre 20 anni di esperienza nel settore IT. Nel corso degli anni ha aiutato numerosi clienti a rafforzare la propria postura di sicurezza, mitigare i rischi e proteggere i propri asset più critici. Oggi, in Zero Networks, aiuta le organizzazioni a mettere in sicurezza i propri ambienti implementando un vero zero trust e una vera segmentazione.

    • Chi risponde ad un allarme IT alle 2 di notte di una qualsiasi domenica?

      Le scomode verità sul divario tra rilevamento delle minacce e risposta adeguata

      Ecco una verità scomoda: le tue soluzioni di sicurezza generano allarmi… ma chi risponde alle 2 di notte di una qualsiasi domenica? Chi sta investigando quell’esecuzione sospetta di un applicativo ? Chi isola l’endpoint compromesso...
      Pietro Felisi

      Senior Solution Architect, Barracuda Networks

      Pietro Felisi

      Senior Solution Architect, Barracuda Networks

      Ecco una verità scomoda: le tue soluzioni di sicurezza generano allarmi… ma chi risponde alle 2 di notte di una qualsiasi domenica? Chi sta investigando quell’esecuzione sospetta di un applicativo ? Chi isola l’endpoint compromesso prima che il ransomware si propaghi nella tua rete?
      L’evoluzione da EDR a Managed XDR rappresenta un cambiamento fondamentale… vogliamo che le aziende passino dal semplice rilevamento delle minacce a una gestione completa con risposte e remediation supportate da esperti disponibili 24x7x365

      Pietro Felisi

      60 anni, Pietro Felisi vanta una pluriennale esperienza maturata presso importanti system integrator italiani, dove ha ricoperto il ruolo di Security Consultant e di Direttore Tecnico con le più alte certificazioni per aziende quali Checkpoint, Cisco, ISS, RSA, Websense. Ha ricoperto inoltre il ruolo di Sales Engineer per il mercato italiano presso vendor internazionali, tra cui Riverbed. In qualità di Senior Solution Architect di Barracuda per l’Italia, ha la responsabilità del supporto tecnico al team di vendita e aiuta clienti e partner nell’analisi delle esigenze per individuare le migliori soluzioni e architetture Barracuda. Pietro Felisi si occupa inoltre della gestione delle demo e dei PoC in ambienti dove è necessaria la presenza del vendor, nonché della presentazione tecnica dell’intero portfolio delle soluzioni Barracuda presso eventi, partner e clienti.

    • Dilemma AI: rischi e opportunità per la sicurezza informatica

      L'adozione dell'intelligenza artificiale in azienda non fallisce per limiti tecnologici: fallisce per resistenze organizzative. Gli IT Admin sono spesso il primo ostacolo — non per malafede, ma per cultura del controllo, abitudine alla gestione del...
      Silvio Di Benedetto

      CEO, Inside Technologies
      Silvio Di Benedetto

      CEO, Inside Technologies
      L’adozione dell’intelligenza artificiale in azienda non fallisce per limiti tecnologici: fallisce per resistenze organizzative. Gli IT Admin sono spesso il primo ostacolo — non per malafede, ma per cultura del controllo, abitudine alla gestione del rischio e timore di perdere governance su sistemi che non comprendono ancora fino in fondo. Solo dopo arrivano gli utenti, con le loro resistenze, i loro workaround e il loro shadow AI.
      Questa sessione analizza il problema dall’interno: perché chi dovrebbe abilitare l’AI diventa spesso il suo freno, quali dinamiche si innescano nei team IT di fronte a strumenti che sfuggono ai paradigmi tradizionali di amministrazione e sicurezza, e come i decision maker possono costruire un percorso di adozione che trasformi gli amministratori di sistema da gatekeeper in enabler. Un cambio di prospettiva necessario per chiunque voglia portare l’AI in produzione senza che si areni nella governance.

      Silvio Di Benedetto

      Silvio Di Benedetto è fondatore e CEO di Inside Technologies, azienda italiana specializzata in infrastrutture cloud, cybersecurity e trasformazione digitale. Con oltre 20 anni di esperienza nel settore IT, aiuta le aziende a innovare attraverso soluzioni cloud, cybersecurity e digital transformation.
      Ha collaborato con aziende leader come Microsoft, Veeam, Parallels e Netwrix, realizzando contenuti tecnici, sessioni formative e video per professionisti IT a livello internazionale.
      Riconosciuto come Microsoft Most Valuable Professional (MVP) dal 2012, oltre che come Very Important Parallels Person (VIPP) dal 2016, Silvio è anche Community Lead di WindowServer.it e co-fondatore di AperiTeams, due importanti iniziative dedicate all’innovazione e alla condivisione di conoscenza nel mondo IT.

      Empowerment Session

      • “Un giorno alla volta” la storia di Ernest Shackleton

        “Un giorno alla volta” non significa fatalismo e neppure assenza di progettualità.“Un giorno alla volta” vuol dire accantonare i “mostri” che aggrediscono la mente e vivere il presente con tutta l’intensità possibile, sottraendosi così ai...
        Luca Pagliari

        Giornalista e storyteller, Fuorischema

        Luca Pagliari

        Giornalista e storyteller, Fuorischema

        “Un giorno alla volta” non significa fatalismo e neppure assenza di progettualità.
        “Un giorno alla volta” vuol dire accantonare i “mostri” che aggrediscono la mente e vivere il presente con tutta l’intensità possibile, sottraendosi così ai demoni paralizzanti della paura e della rassegnazione.
        In un periodo difficile e incerto come quello che stiamo attraversando, può essere di grande aiuto scoprire che situazioni analoghe appartengono da sempre all’umanità. Sono fasi involutive dominate dalla paura, dalla fragilità e dalla mancanza di prospettive. La conferenza ripercorre in maniera dettagliata l’impresa compiuta dall’esploratore Ernest Shackleton (l’Imperial Trans Antarctic Expedition) che tra il 1914 e il 1916 tentò di attraversare il Polo Sud. Una storia appassionante, profonda e di grande ispirazione.

        Luca Pagliari

        Luca Pagliari, giornalista, storyteller e scrittore, da oltre 25 anni crea contenuti giornalistici a sfondo etico e formativo. Ogni sua attività nasce con il preciso obiettivo di essere promotrice di un qualche cambiamento. Usa le parole con cura maniacale. Ha lavorato a lungo in radio e tv (Direttore di Rds e collaboratore a Format di Giovanni Minoli). È ideatore e conduttore di numerose campagne di sensibilizzazione a carattere nazionale (sicurezza stradale, sicurezza sul lavoro, cyberbullismo, ecc.) e di altrettante iniziative nel campo della formazione in ambito aziendale. È autore di numerose pubblicazioni (Bompiani e Historica sono i suoi editori di riferimento). Ama creare cose sempre nuove e si rilassa viaggiando a bordo della sua Harley Davidson.

      • La resilienza comincia prima dell’incidente

        Si parla spesso di resilienza a partire da ciò che accade dopo un incidente: la risposta, la gestione della crisi, il ritorno alla normalità. Ma una parte importante della resilienza si costruisce prima, nel modo...
        Mistery Guest

        Mistery Guest

        Si parla spesso di resilienza a partire da ciò che accade dopo un incidente: la risposta, la gestione della crisi, il ritorno alla normalità. Ma una parte importante della resilienza si costruisce prima, nel modo in cui le persone si ascoltano, interpretano segnali deboli, affrontano l’ambiguità e reagiscono quando la pressione cresce. Anche la sicurezza, in questo senso, è una questione di relazione.
        Nel mio percorso come negoziatore e mediatore per le Nazioni Unite, ho dovuto lavorare a lungo in ambienti dove la fiducia era compromessa e il margine di errore minimo. In quei contesti ho imparato che governare se stessi, i propri riflessi, le proprie paure, i propri giudizi automatici è spesso il primo passo per leggere meglio chi si ha di fronte e per evitare che una frattura diventi irreversibile.
        Da qui nasce il filo conduttore di questa empowerment session: una riflessione su ciò che la cyber resilience può forse apprendere da contesti in cui comunicare sotto pressione, mantenere la credibilità e comprendere l’altro non sono esercizi teorici. Più che offrire risposte definitive, l’intervento intende aprire uno spazio di osservazione e connessione tra sicurezza, comportamento umano e qualità delle relazioni nelle organizzazioni.

      • Dove nasce il futuro

        Storie di innovazione, tecnologia e cambi di paradigma

        Alberto Mattiello

        Business Futurist
        Alberto Mattiello

        Alberto Mattiello è un business futurist, autore, imprenditore e keynote speaker. Vive a Miami Beach in Florida. Autore di “Customer Success” (2022), “Mind The Change” (2017), “Marketing Thinking” (2017), e “Marketing Psychology Behind Growth” (2018). È curatore di “The Future Of Management” (2019) una collana in collaborazione con MIT Sloan Management Review su come la tecnologia influisce sul modo in cui gestiremo l’azienda in futuro: Cromosoma Innovazione (2019), Doppia Accelerazione (2021). Alberto Mattiello è un esperto di innovazione tecnologica e di business, relatore internazionale con oltre 400 eventi in oltre 25 paesi. È mentore presso aziende e università, tra cui l’Imperial College Of London e l’Università Bocconi di Milano.

        Training Lab

        • Verso una ecologia organizzativa: kit fai-da-te per favorire il dialogo tra capi e collaboratori

          60’ di dialogo risolutivo, senza consulenti esterni e senza equivoci

          I colleghi faticano a parlarsi. I malintesi si accumulano, nessuno trova il tempo per affrontarli. Il problema non sono le persone, il problema è il metodo. Ecologia Organizzativa® è un kit fai-da-te che offre al...
          Leonardo Previ

          Presidente, Trivioquadrivio

          Leonardo Previ

          Presidente, Trivioquadrivio

          I colleghi faticano a parlarsi. I malintesi si accumulano, nessuno trova il tempo per affrontarli. Il problema non sono le persone, il problema è il metodo. Ecologia Organizzativa® è un kit fai-da-te che offre al dialogo organizzativo i binari che mancavano.
          Per prima cosa il decisore identifica il dialogo più urgente. Da questo momento, il gruppo lavora con un obiettivo condiviso e dichiarato. Nessuna distrazione, nessuna deviazione.
          Il team agisce in autonomia, guidato da un collega facilitatore con istruzioni semplici e dettagliate. Non servono competenze speciali: le istruzioni mettono chiunque in condizione di condurre la sessione.
          La parola passa da un collega all’altro in modo fluido. Nessuno viene escluso. Dalla conversazione emerge una prima idea di soluzione che in pochi minuti diventa sempre più precisa.
          Semplificare senza banalizzare, selezionare senza escludere, decidere senza imporre. L’intelligenza collettiva seleziona la risposta più adatta al contesto reale del gruppo.
          Problema analizzato, soluzione trovata, impegni assunti, comportamenti pianificati. La cassetta degli attrezzi non dipende dalla bravura del facilitatore o dalla complessità del problema. Funziona perché è progettata per funzionare.

          Leonardo Previ

          Imprenditore (ho fondato Trivioquadrivio nel 1996), docente universitario (ho insegnato Gestione delle risorse umane all’Università Cattolica di Milano per 18 anni), saggista (ho pubblicato 6 libri e molti articoli). Mi occupo di organizzazioni e so aiutare le imprese a rafforzare la postura collaborativa dei propri addetti.

        • Vibe coding: 50 minuti per trasformare le idee in prototipi operativi, senza scrivere codice

          Il Richmond AI Practice Lab è un’esperienza pratica e personalizzata che mostra come oggi sia possibile progettare e sviluppare workflow e micro-soluzioni software in modo immediato, anche senza competenze tecniche di programmazione.In sessioni di 50...
          Richmond AI Advisors

          Un team di esperti di intelligenza artificiale che accompagna manager e aziende nel passaggio dalla conoscenza all’applicazione concreta dell’AI
          Richmond AI Advisors

          Un team di esperti di intelligenza artificiale che accompagna manager e aziende nel passaggio dalla conoscenza all’applicazione concreta dell’AI

          Il Richmond AI Practice Lab è un’esperienza pratica e personalizzata che mostra come oggi sia possibile progettare e sviluppare workflow e micro-soluzioni software in modo immediato, anche senza competenze tecniche di programmazione.
          In sessioni di 50 minuti, i partecipanti lavorano sulla prototipazione diretta di processi, automazioni e strumenti digitali, utilizzando il linguaggio naturale per descrivere ciò che il sistema deve fare e lasciando che l’AI traduca queste indicazioni in strutture operative funzionanti.
          Il laboratorio è pensato per chi conosce già l’intelligenza artificiale, ma vuole fare un passo in più: passare dall’idea al prototipo in tempo reale, senza dover progettare tutto prima, senza scrivere codice e senza dipendere da team tecnici.
          Ogni sessione è progettata su misura: si parte da un’esigenza concreta, si definisce l’obiettivo del workflow e lo si costruisce passo dopo passo, correggendolo e migliorandolo mentre prende forma.
          L’obiettivo non è imparare un linguaggio di programmazione, ma sperimentare un nuovo modo di sviluppare soluzioni digitali, in cui pensiero, descrizione e costruzione avvengono nello stesso momento.

          Richmond AI Advisors

          Un team di esperti di intelligenza artificiale che accompagna manager e aziende nel passaggio dalla conoscenza all’applicazione concreta dell’AI. Formati e supervisionati da Alberto Mattiello, i Richmond AI Advisors combinano competenze di progettazione, consulenza e implementazione per aiutare ogni partecipante a integrare l’AI nei propri processi.
          Porteranno le persone coinvolte a sperimentare strumenti orizzontali, soluzioni verticali di settore e la costruzione di workflow automatizzati e agentici. Sono loro a guidare le sessioni del Richmond AI Practice Lab, offrendo strumenti pratici, esempi reali e casi d’uso specifici per ogni ambito professionale.

          Wellness Moment

          • Equilibrio del Mattino

            Stai seduto tante ore? No problem! Mini sequenze semplici ma profonde per sciogliere schiena, collo e spalle. Perfetto per chi lavora molte ore seduto e desidera migliorare postura ed energia favorendo l’allineamento della colonna, il...
            Julia Carlini

            Insegnante di Yoga

            Julia Carlini

            Insegnante di Yoga
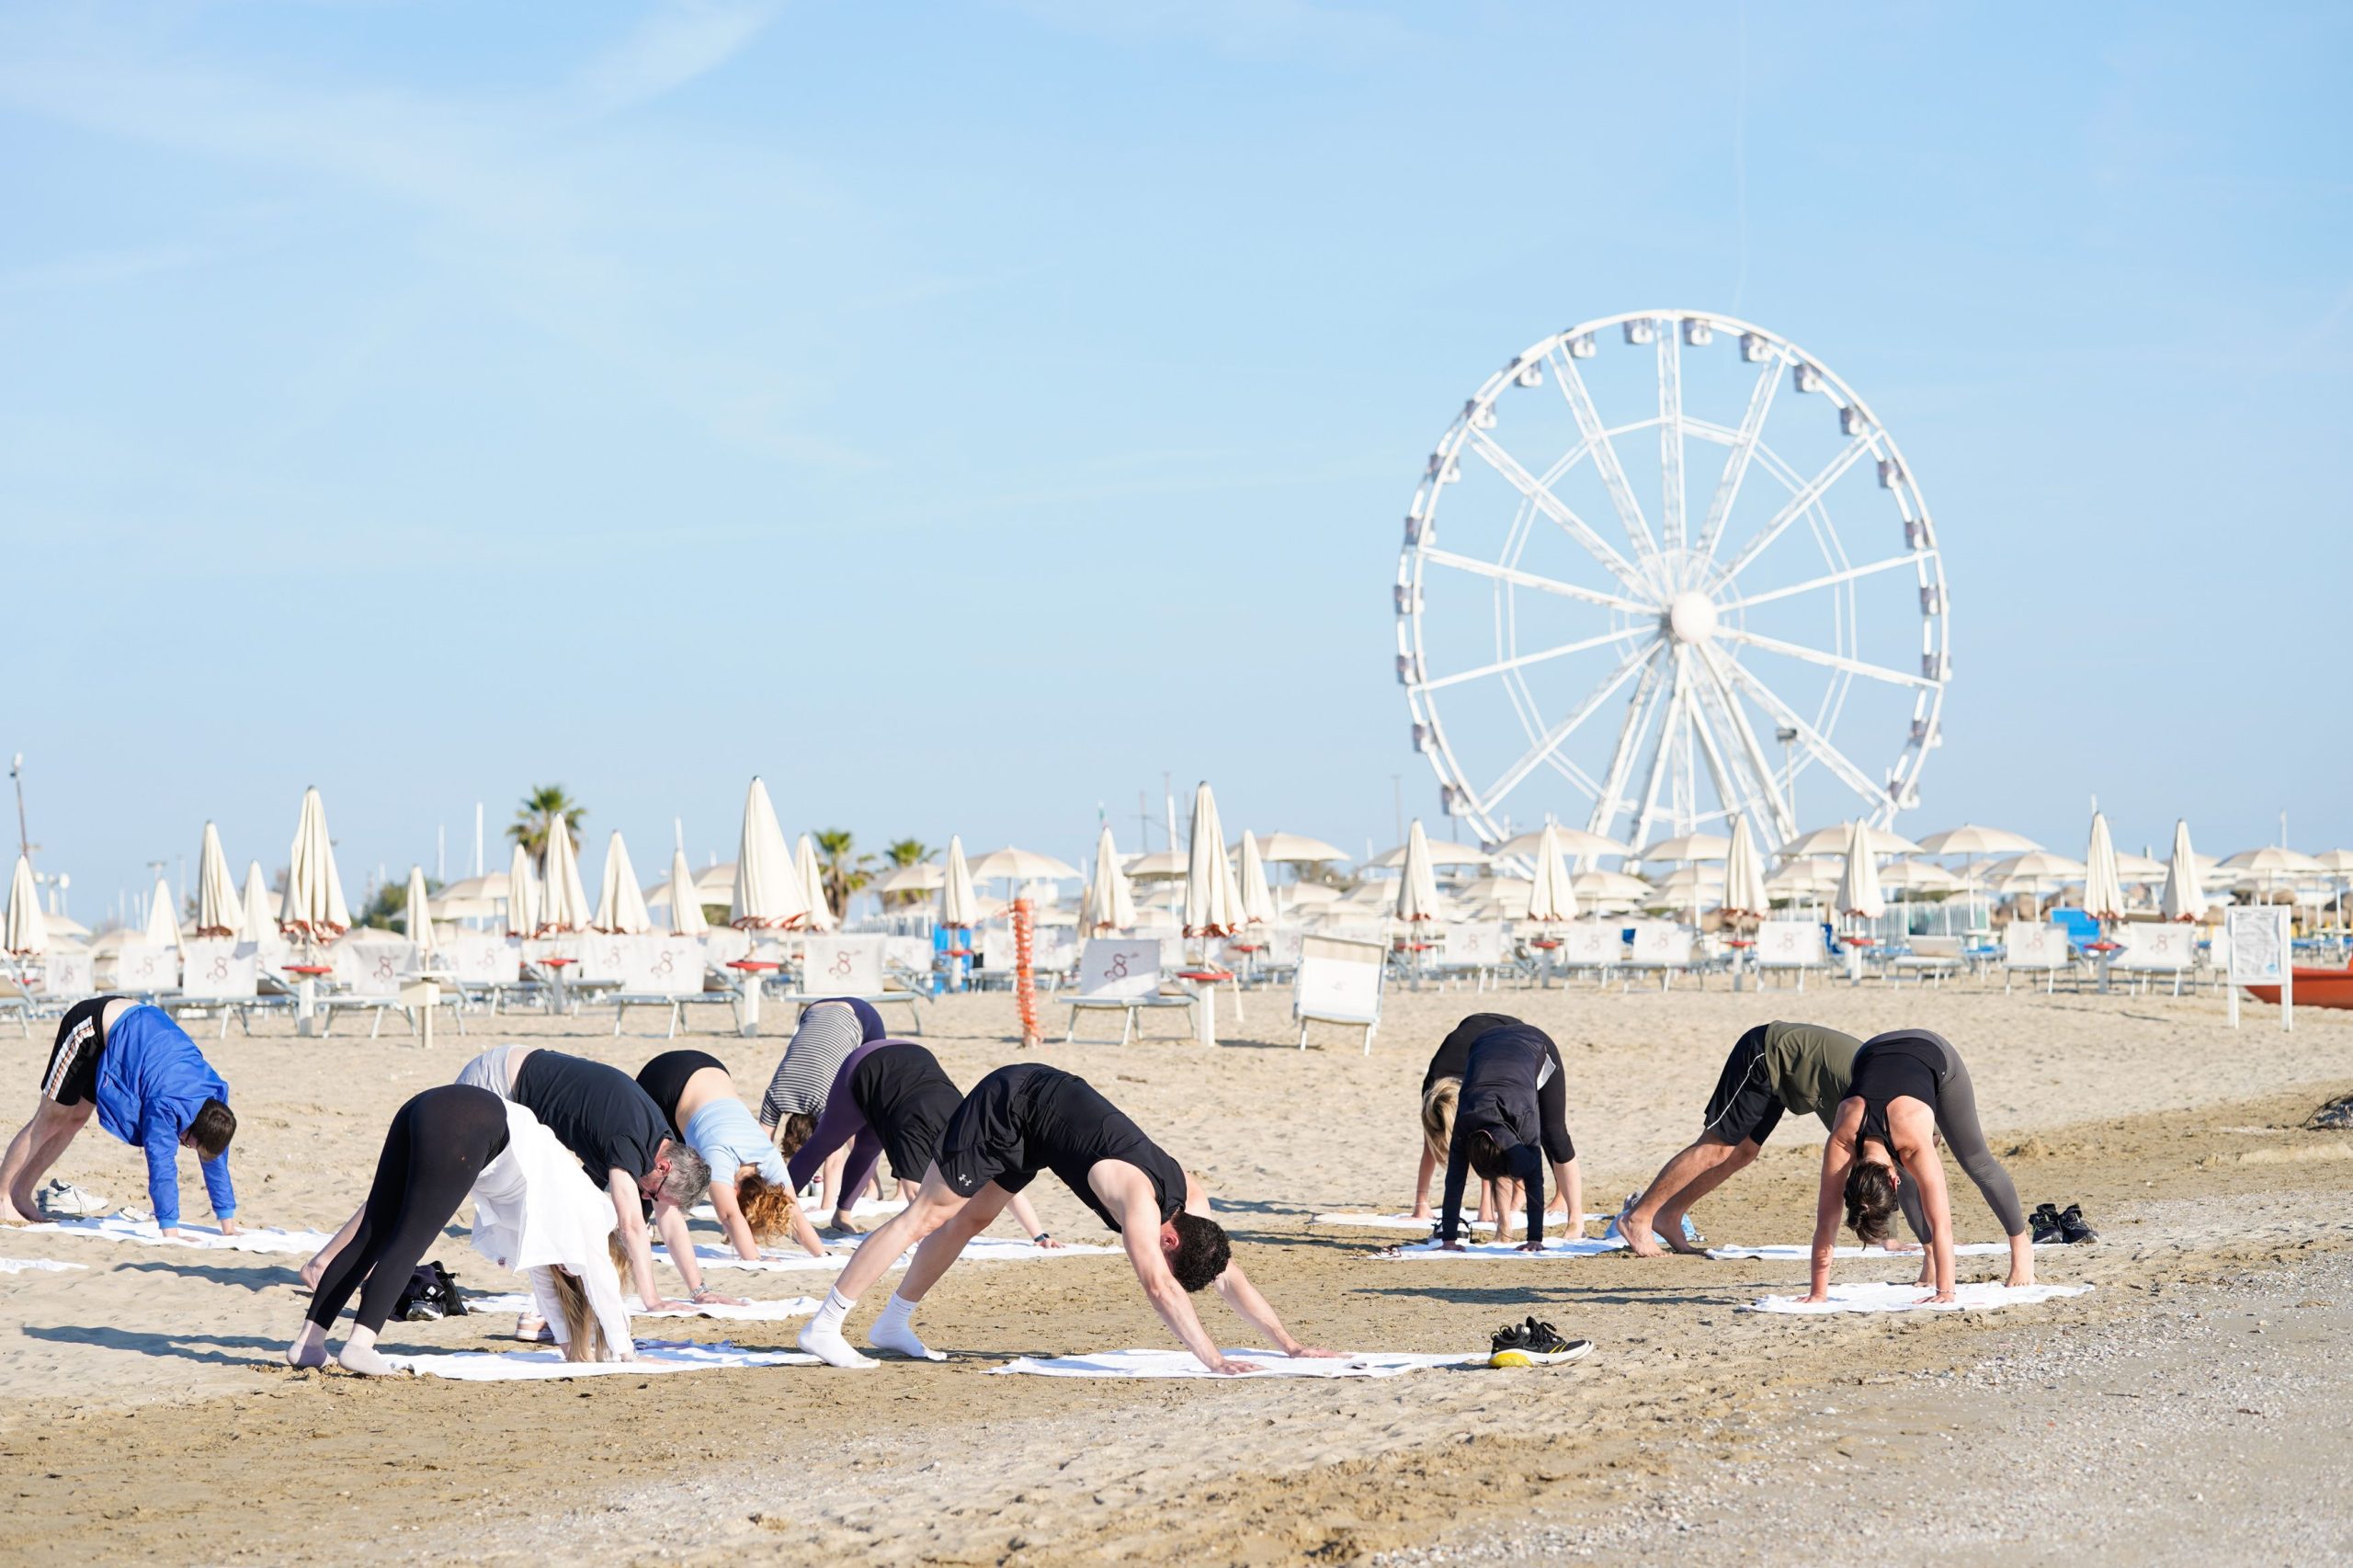
            Stai seduto tante ore? No problem! Mini sequenze semplici ma profonde per sciogliere schiena, collo e spalle. Perfetto per chi lavora molte ore seduto e desidera migliorare postura ed energia favorendo l’allineamento della colonna, il rilascio delle tensioni e una maggiore apertura del torace.
            Benefici:
            – Riduzione delle tensioni a collo, spalle e zona lombare
            – Miglioramento della postura durante l’attività lavorativa
            – Incremento della mobilità articolare in sicurezza

          • Sulle orme di Fellini

            Inizia la giornata lasciandoti avvolgere dalla brezza marina e dal lento ritmo dei tuoi passi lungo il lungomare. Durante la passeggiata, scoprirai i luoghi più amati da Federico Fellini, tra scorci iconici e piccoli racconti...
            Julia Carlini

            Insegnante di Yoga

            Julia Carlini

            Insegnante di Yoga
            Inizia la giornata lasciandoti avvolgere dalla brezza marina e dal lento ritmo dei tuoi passi lungo il lungomare. Durante la passeggiata, scoprirai i luoghi più amati da Federico Fellini, tra scorci iconici e piccoli racconti che svelano la magia della città che ha ispirato il grande regista.
            Durante la passeggiata, sarai guidato da brevi momenti di meditazione: respiro consapevole, attenzione ai suoni, al vento e alla luce del mattino. Un’occasione per unire movimento, memoria e presenza interiore, trasformando la camminata in un piccolo rituale di energia e ispirazione per corpo e mente.

            Vuoi partecipare?


            Compila il modulo per conoscere le esclusive condizioni di partecipazioni al forum ed essere ricontattato.
            Se preferisci, chiamaci allo 02 312009.

              Come ci hai conosciuto?* Ricerca onlineRaccomandazione di amici/colleghi - PassaparolaLinkedInAltri social mediaVostra DEM/NewsletterHo già partecipato in passatoPubblicità onlinePubblicità cartacea (es. giornali, riviste)Altro
              Autorizzo al trattamento dei miei dati personali come da informativa form per: finalità di marketing.

              Location


              Simbolo della Dolce Vita e luogo dell’immaginario felliniano, il Grand Hotel di Rimini ha un posto nella leggenda. Vanta una storia centenaria: dal 1908, è la quinta ideale di uno spettacolo caleidoscopico con i suoi saloni storici e le nuove, modernissime zone relax.